はじめに
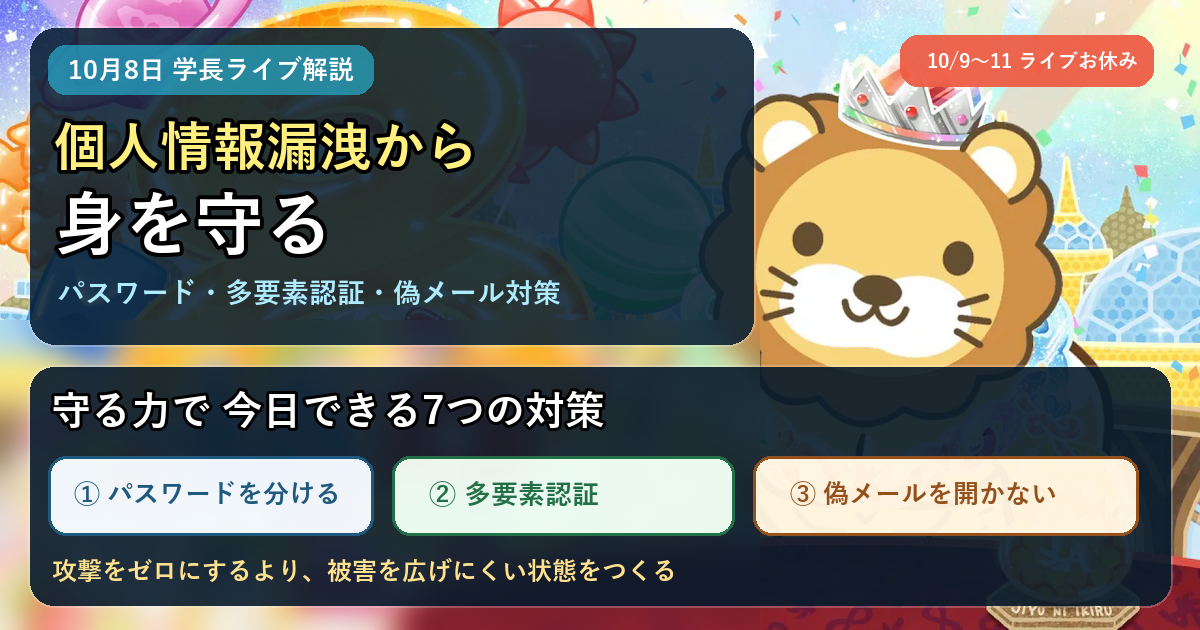
2026年10月8日の両学長ライブは、「サイバー攻撃で個人情報漏洩が増えている今、守る力でできる対策をしておこう」というテーマの短めライブでした。
配信時間は約1時間3分24秒です。
記事作成時点ではYouTubeの日本語字幕・自動字幕が公開されていなかったため、配信タイトルで示された中心テーマと、個人情報保護委員会や企業が公表している直近の情報を照合しながら、個人が今日からできる対策に重点を置いて整理しています。
直近では、大規模な個人情報漏洩が複数公表されています。
タイムズカーでは、第三者による不正アクセスによって約660万件のアカウント情報が取得されたことが公表されました。
焼肉きんぐ公式アプリでも、第三者からの不正アクセスを受け、登録会員約1,080万件のうち約1,079万件の会員情報が漏洩したと発表されています。
さらに個人情報保護委員会は2026年10月7日、「大規模な漏えい等事案を踏まえた対応について」とする注意喚起を公表しました。
サイバー攻撃は企業側の問題に見えますが、漏れた情報が氏名・メールアドレス・電話番号・本人確認書類などであれば、その後のフィッシング詐欺やなりすましの対象になるのは個人です。
だからこそ、「企業が守ってくれるはず」で終わらせず、自分の守る力も高めておく必要があります。
今日のライブの結論
今日のテーマを実生活へ落とし込むなら、重要なのは次の7点です。
- パスワードを使い回さない
- 多要素認証を設定する
- メールやSMSのリンクを安易に開かない
- 使わないサービスは退会し、登録情報を減らす
- クレジットカード・銀行・証券口座の通知を有効にする
- OS・ブラウザ・アプリを更新する
- 情報漏洩が起きたら「何が漏れたか」に応じて対応する
サイバー攻撃を完全にゼロにすることは困難です。
一方で、情報が漏れたあとに別のサービスまで連鎖的に乗っ取られる被害や、偽メールから追加情報を盗まれる被害は、個人側の対策で減らせます。
「一度も攻撃されない状態」を目指すより、「攻撃されても被害が広がりにくい状態」を作る方が現実的です。
なぜ今、個人情報漏洩への警戒が必要なのか
最近の情報漏洩で特徴的なのは、一度に非常に多くの利用者が影響を受ける事案が続いていることです。
会員制アプリ、カーシェア、通販、予約サービスなどは便利ですが、サービス提供者側には大量の個人情報が集まります。
攻撃者から見れば、一つのシステムへ侵入するだけで大量の情報を取得できる可能性があります。
個人情報保護委員会も10月7日の注意喚起で、大規模な漏洩等事案を踏まえ、事業者へ対策の点検を呼びかけています。
ここで大切なのは、「自分は有名人ではないから狙われない」と考えないことです。
攻撃者は一人を狙っているとは限りません。
大量に取得したメールアドレスや電話番号を使って、自動的にフィッシングメールを送ったり、別サービスへのログインを試したりすることがあります。
つまり、一般の利用者でも「大量データの中の一人」として被害対象になる可能性があります。
対策1:パスワードを使い回さない
最初に見直したいのがパスワードです。
一つのサービスからメールアドレスとパスワードが漏れた場合、同じ組み合わせを別のサービスでも使っていると、攻撃者は他のサイトでもログインを試す可能性があります。
これが「パスワードリスト攻撃」です。
たとえば、
- 通販サイト
- メール
- SNS
- 銀行
- 証券会社
- クラウドストレージ
で同じパスワードを使っていれば、一か所の漏洩が複数サービスの被害へ広がる可能性があります。
対策はシンプルです。
サービスごとに異なるパスワードを使います。
ただし、人間が何十個もの長いパスワードを覚えるのは現実的ではありません。
そこでパスワードマネージャーを使い、長くランダムなパスワードをサービスごとに生成・保存する方法が有効です。
少なくとも、メール・銀行・証券・Apple ID・Googleアカウントなど、他のサービスの入口になる重要アカウントから使い回しをやめましょう。
対策2:多要素認証を設定する
パスワードだけでログインできる状態より、もう一段階の認証がある方が安全です。
多要素認証では、パスワードに加えて、
- 認証アプリ
- セキュリティキー
- 生体認証
- SMS認証
などを組み合わせます。
パスワードが漏れても、第二の認証がなければログインできない状態を作れます。
特に優先したいのは、
- メインのメールアドレス
- Google・Apple・Microsoftアカウント
- 銀行
- 証券口座
- クレジットカード
- SNS
- クラウドストレージ
です。
メールアカウントが乗っ取られると、他サービスの「パスワードを忘れた方はこちら」機能まで悪用される可能性があります。
守る順番に迷ったら、まずメールから多要素認証を設定すると分かりやすいです。
対策3:漏洩後に増える偽メール・SMSへ注意する
個人情報漏洩が公表された直後は、その企業を名乗る偽メールや偽SMSにも注意が必要です。
本物の情報漏洩ニュースを利用すると、詐欺メールの内容に説得力が出るからです。
たとえば、
「不正アクセスが確認されました。安全のためパスワードを変更してください」
「補償手続きのため本人確認が必要です」
「アカウント保護のためカード番号を再登録してください」
といった内容です。
本当に利用しているサービスから届けば、慌ててリンクを押したくなります。
しかし、メールやSMSのリンクからログインするのではなく、公式アプリや自分で保存した公式サイトから直接アクセスする方が安全です。
個人情報保護委員会も、個人を狙ったサイバー攻撃への注意として、不審なメールの添付ファイルを開いたりURLへアクセスしたりしないよう呼びかけています。
対策4:使っていないサービスは「アプリ削除」ではなく退会する
スマートフォンからアプリを削除しても、サービス側に登録した個人情報まで消えるとは限りません。
アプリの削除とアカウントの削除は別だからです。
何年も使っていないサービスに、
- 氏名
- メールアドレス
- 電話番号
- 生年月日
- 住所
- 本人確認書類
が残っていれば、そのサービスが攻撃されたときに影響を受ける可能性があります。
守る力としてできることは、「不要な情報を預け続けない」ことです。
使っていないアプリやサービスを見つけたら、
- アカウント設定を開く
- 登録情報を確認する
- 退会・アカウント削除を行う
- 必要なら個人情報の削除方針を確認する
という順番で整理しましょう。
サービスをたくさん登録するほど、個人情報を預ける場所も増えます。
「無料だから登録しておこう」ではなく、本当に使うサービスかを考えることも立派なセキュリティ対策です。
対策5:カード・銀行・証券口座の通知をオンにする
漏洩を完全に防げなくても、不正利用に早く気付くことはできます。
クレジットカード会社や銀行、証券会社のアプリには、
- カード利用通知
- 振込通知
- ログイン通知
- 出金通知
- 新しい端末からのログイン通知
などが用意されている場合があります。
これらを有効にしておけば、身に覚えのない取引へ早く気付けます。
重要なのは、通知を見るだけではなく「異常があったときの連絡先」も知っておくことです。
クレジットカードの裏面や公式アプリには、紛失・盗難・不正利用の連絡先が案内されています。
不審な利用を見つけたら、メールに書かれた電話番号ではなく、カード本体や公式サイトで確認した窓口へ連絡します。
対策6:OS・ブラウザ・アプリを更新する
古いソフトウェアには、すでに知られている脆弱性が残っている場合があります。
攻撃者は、公開された脆弱性情報をもとに、更新されていない端末やサーバーを狙うことがあります。
個人ができる基本対策は、
- Windows Updateを止めない
- iPhone・Androidを更新する
- Chrome・Edge・Safariなどを更新する
- 使っているアプリを更新する
- サポートが終了したOSや端末を使い続けない
ことです。
セキュリティ対策というと、高価な有料ソフトを買うことを先に考えがちですが、まずOSやアプリを最新に保つことが基本です。
対策7:漏洩した情報に応じて行動を変える
「個人情報が漏れました」というニュースを見たとき、何でも同じ対応をする必要はありません。
何が漏れたかによって対応が変わります。
メールアドレス・電話番号が漏れた場合
フィッシングメールや迷惑SMSが増える可能性を考えます。
知らない送信者だけでなく、漏洩した企業を名乗る連絡にも注意します。
パスワードが漏れた場合
同じパスワードを使っているサービスを含めて変更します。
そのうえで多要素認証を設定します。
クレジットカード情報が漏れた場合
カード会社の案内に従い、必要ならカード停止・再発行を行います。
利用明細と通知も確認します。
本人確認書類が漏れた場合
免許証画像などはパスワードのように簡単に変更できません。
企業側の案内を確認し、身に覚えのない契約・口座開設・請求などがないか注意を続けます。
タイムズカーの事案では、本人確認書類情報が漏洩したアカウントも確認されています。
漏洩した情報の種類を確認せず、単に「パスワードだけ変えれば終わり」と考えないことが重要です。
企業側にも「被害を広げない設計」が必要
個人の対策だけでは限界があります。
企業側では、侵入を防ぐことに加えて、侵入された場合の被害を最小限にする設計が必要です。
個人情報保護委員会のFAQでも、不正アクセス被害に遭った場合に被害を最小化する仕組みを導入し、適切に運用することが対策例として挙げられています。
企業側で重要なのは、
- 不要な個人情報を集めすぎない
- アクセス権限を必要最小限にする
- データを暗号化する
- 不審な通信を監視する
- システムを適切に分離する
- 脆弱性修正を迅速に行う
- 従業員へセキュリティ教育を行う
- インシデント発生時の連絡・報告手順を準備する
といった対応です。
利用者側から企業の内部対策すべてを確認することはできません。
だからこそ、「預ける情報そのものを減らす」という個人側の対策にも意味があります。
「漏洩された側だから何もできない」で終わらせない
企業から個人情報が漏れた場合、利用者に直接の落ち度がないケースもあります。
それでも、被害を拡大させないために利用者側でできることはあります。
たとえば、
- 同じパスワードを使っていないか確認する
- 多要素認証を付ける
- 不審なメールを警戒する
- カード利用通知を付ける
- 不要な会員登録を整理する
- 公式の続報を確認する
といった行動です。
「誰が悪いか」と「自分の被害を減らすために何をするか」は別の問題です。
守る力では、コントロールできる部分へ先に手を付けることが大切です。
今日15分でできるセキュリティ点検
全部を一日でやろうとすると大変です。
今日15分だけ使うなら、次の順番がおすすめです。
まず、メインのメールアカウントで多要素認証が有効か確認します。
次に、メールと同じパスワードを他のサービスでも使っていないか思い出します。
そのあと、クレジットカードアプリの利用通知をオンにします。
時間が余れば、使っていないアプリを一つ選び、「アプリを消す」だけではなくアカウント退会まで行います。
これだけでも、昨日までより一段安全になります。
明日から3日間は学長ライブがお休み
明日10月9日から10月11日までの3日間は、学長ライブがお休み予定です。
毎朝ライブを見ている人にとっては少し寂しい期間になりますが、過去動画や今週の内容を実践する時間として使えます。
今週は、
- 住宅ローンの変動金利
- リベ大YouTube8周年
- 高配当株
- AIと情報漏洩
- 個人でできるサイバー対策
と、確認しておきたいテーマが続きました。
ライブがお休みの3日間に一つだけ行動するなら、今回のテーマに合わせて「重要アカウントの多要素認証」を確認するのがおすすめです。
再開予定については、その後の公式案内を確認してください。
確認済みQ&A
Q1. 個人情報が漏れたと聞いたら、最初に何をすればよいですか
最初に、その企業の公式発表で「何の情報が漏れたのか」を確認してください。
メールアドレスだけなのか、パスワード、カード情報、本人確認書類まで含むのかで対応が変わります。
企業を名乗るメールのリンクから確認するのではなく、公式アプリや自分で検索した公式サイトから確認します。
Q2. パスワードを全部違うものにするのは覚えられません
すべて暗記する必要はありません。
信頼できるパスワードマネージャーを使い、サービスごとに長く異なるパスワードを保存する方法があります。
特にメール、銀行、証券、Apple・Google・Microsoftなど重要なアカウントから優先して変更しましょう。
Q3. アプリをアンインストールすれば個人情報も消えますか
一般には、アプリのアンインストールとサービスの退会・アカウント削除は別です。
端末からアプリを消しても、企業側のサーバーに会員情報が残る場合があります。
使わないサービスなら、アカウント設定から正式な退会手続きを行い、必要に応じてプライバシーポリシーも確認してください。
まとめ
2026年10月8日の両学長ライブは、相次ぐサイバー攻撃と個人情報漏洩を受け、「守る力」で個人ができる対策を考える回でした。
ポイントをまとめると、
- パスワードを使い回さない
- 重要アカウントへ多要素認証を設定する
- 情報漏洩を利用したフィッシングに注意する
- 使わないサービスはアプリ削除だけでなく退会する
- カード・銀行・証券口座の通知を有効にする
- OS・ブラウザ・アプリを更新する
- 漏洩した情報の種類に合わせて対応する
という7点です。
企業のサーバーへ侵入されること自体を、個人が完全に防ぐことはできません。
しかし、一つの漏洩が別サービスの乗っ取りや金銭被害へ広がらないようにすることはできます。
サイバーセキュリティは、難しい技術の話だけではありません。
パスワードを分ける。多要素認証を付ける。怪しいリンクを押さない。使わないアカウントを減らす。
こうした小さな行動が、自分のお金と個人情報を守る力になります。
明日10月9日から10月11日までの3日間はライブがお休み予定です。この機会に、一つだけでもセキュリティ設定を見直しておきましょう。