結論|PHPの緊急メンテナンスと古いルーターは「更新して守る」という共通の問題
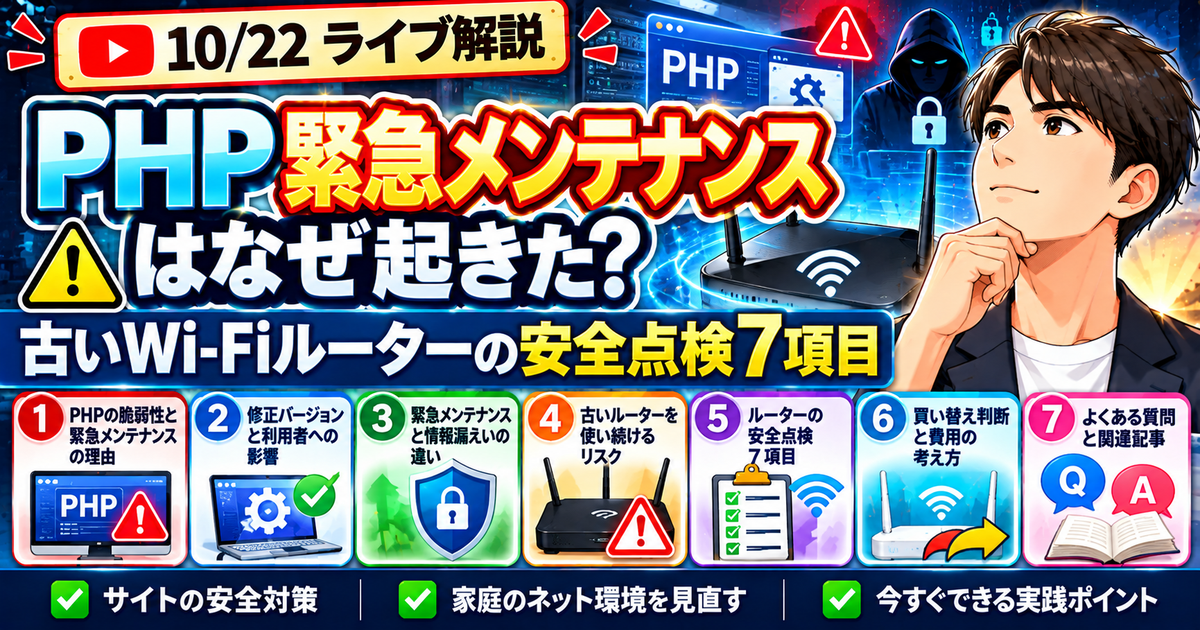
突然、いつものWebサイトやアプリに「緊急メンテナンス中」と表示されると、サービスが壊れたのか、個人情報が漏れたのかと不安になるかもしれません。今回のYouTubeライブのタイトルでは、PHPのセキュリティ問題によるサイトの一時停止と、家にある古いルーターの確認という二つのテーマが紹介されています。
まず結論です。 PHPを使っているサイトの運営者は修正プログラムの適用と安全確認が必要です。一般利用者は公式の復旧案内を確認し、障害中のサービスを装う偽メール・偽サイトに注意しましょう。家庭ではWi-Fiルーターのメーカーと型番を調べ、セキュリティ更新が続いているか、管理画面の設定に異常がないかを点検してください。
大切なのは、今回のPHPの脆弱性が原因で家庭のWi-Fiルーターが一斉に危険になったわけではないという点です。これは別々のセキュリティ課題です。ただし、ソフトウェアを古いまま使い続けると弱点が残るという意味では共通しています。
本稿は、対象ライブのタイトル・説明欄と、PHP開発元・IPA・警察庁などの公表資料を照合した独自解説です。動画の字幕・自動字幕は取得できていません。そのため配信者が具体的に何を発言したか、どの製品を推奨したかを推測して書くものではありません。
資産形成ナビは個人運営の非公式メディアであり、リベ大・リベシティ・配信者の公式サイトではありません。
PHPの脆弱性でなぜ多くのサイトが緊急停止したのか
PHP(ピーエイチピー)は、Webサイトでログインや会員機能、商品管理、問い合わせなどを動かすために使われるプログラミング言語です。ブログを管理するWordPressなどでも広く利用されています。
PHPそのものに重大な脆弱性が見つかると、個別のサイトの機能ではなく、その土台部分で攻撃を受けるおそれがあります。今回PHP開発チームが公表したのは、CVE-2026-109618とCVE-2026-109619という二つの問題です。
PHP公式の2026年10月21日の告知によれば、条件がそろうと、認証していない第三者がサーバー側で意図しないコードを実行できるおそれがあるという重大な問題です。「遠隔コード実行(RCE)」と呼ばれ、被害が発生するとサーバー上の情報や動作に影響が及ぶ可能性があります。
日本のIPAも修正版の公開に先立ち注意喚起しました。多数のサービスが、影響範囲の調査、パッチ適用、動作確認のため、予防的に機能を停止したり緊急メンテナンスを実施したりしています。
ここで重要なのは「メンテナンスしたサイト=すでに攻撃を受けたサイト」ではないことです。例えば大阪府は、PHPの脆弱性に対応するため一部検索サービスを止めると案内する一方、発表時点で本件に起因する不正アクセスや情報漏えいは確認されていないと明記しています。
つまり、サイト停止は被害の証拠とは限らず、被害を防ぐための予防措置でもあります。各事業者の状況は異なるため、利用者は公式発表に記載された停止範囲と再開予定を確認してください。
PHPが公表した脆弱性と修正バージョン
2026年10月22日時点で、PHP公式が公開している修正版は次のとおりです。
| PHPの系統 | 今回の修正バージョン |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
いずれも2026年10月21日に公開されたセキュリティ更新です。サーバーを運営する人は、実際に稼働しているPHPのバージョンと配布元の案内を照合してください。共有レンタルサーバーを使う場合は、提供会社が更新を担当していることもあります。
またPHP公式は、PHP 8.1以前はPHPプロジェクトによるセキュリティ更新の対象外としています。ただし、OSやホスティング提供元によっては独自の延長サポートや修正の取り込みが行われる場合があります。単純にバージョン番号だけで安全・危険を断定せず、提供元へ確認する必要があります。
「パスワードを変えればPHPの脆弱性は解消する」は誤解
今回の脆弱性はサーバー側のソフトウェアに関する問題です。そのため、一般利用者が自分のパスワードだけを変更しても、サーバーの修正が終わるわけではありません。
反対に、サイトのメンテナンスが始まったという理由だけで、全利用者のパスワードやクレジットカードを一斉に変更する必要があると決めつけることもできません。公式の調査結果で個人情報流出やアカウントへの不正アクセスなどが判明した場合には、その内容に応じた対応を優先してください。
復旧を装う偽メールには注意しましょう。「緊急メンテナンスのため再認証が必要」と書かれたメールが届いても、添付リンクをすぐに開かず、ふだん利用している公式アプリやブックマークから案内を確認すると安全です。
サイトを利用する人は何をすればよい?
一般の利用者にとって重要なのは、技術的なコードの修正ではなく、公式な連絡を見分けてアカウントを守ることです。
1.公式発表で停止中の機能と復旧予定を確認
ショッピングサイト、行政の申請システム、決済サービスなどでは、停止する機能が異なる場合があります。すべての画面が使えないサイトも、一部だけ止めるサイトもあります。
必要な支払い、手続き、申請が期限付きである場合は、公式に案内された別手段やサポート窓口の利用を検討してください。メンテナンス中だからといって、見知らぬ別サイトで支払い直すことは避けましょう。
2.復旧を装ったフィッシングメールに警戒
サイトの停止はSNSなどで広まりやすいため、混乱に便乗した偽案内が届く可能性があります。利用者が行う操作を求められた場合、まず公式のドメイン・アプリで情報を照合してください。
運営会社から正式にパスワード再設定の案内があったときは、メール本文中のリンクではなく、公式サイトから自分で再設定ページへ進む方法も検討できます。
3.金融口座などの通知を点検する
証券・銀行・クレジットカードのログイン通知や利用明細を確認しておくと、不審な取引に早く気付きやすくなります。不明な取引を見つけた場合は、正規の金融機関窓口へ連絡してください。
今回のPHP問題と個別の金融口座の不正取引との因果関係が確認されていない場合、無関係な被害までこの脆弱性のせいだと結びつけないことも大切です。
古いWi-Fiルーターが危険と言われる理由
ここからは、ライブタイトルにあるもう一つのテーマ、家庭用ルーターを取り上げます。
家庭のWi-Fiルーターは、パソコン、スマートフォン、テレビ、ゲーム機、ネットワークカメラなどがインターネットへつながる出入口です。便利な機器ですが、内部で動いているソフトウェア(ファームウェア)にも不具合や弱点が見つかることがあります。
メーカーから更新プログラムが配布されていれば修正できますが、サポートが終了した機器では新しい脆弱性に対する更新が提供されないことがあります。
警察庁は家庭用ルーターがサイバー攻撃に悪用された事案を踏まえて、初期パスワードの変更、ファームウェア更新、サポート終了機器の買い換え検討に加え、見覚えのない設定変更がないかの定期確認を勧めています。
とくに注意したいのは、攻撃者によってルーターの設定が変えられた場合、ファームウェア更新やパスワード変更だけでは不正な設定が残るケースがあることです。警察庁はVPN・DDNS・インターネット側からの管理画面へのアクセス設定に不審な変更がないか点検するよう案内しています。
「古い」だけで即危険と断定しない
製造から何年経過したかだけでは、サポートの有無や現在の安全性は判断できません。比較的新しい機器でも更新が必要になることはありますし、使用年数が長くてもメーカーがサポートを続けている場合があります。
まずはメーカー名・型番・ファームウェアのバージョン・サポート終了の案内を確認することが大切です。発売年だけでなく、メーカーの公式サイトが更新を提供しているかを調べてください。
一方、サポート終了が確定しており、セキュリティ更新を受けられないルーターをインターネットにつなぎ続ける場合は、買い換えの優先度を高く考える必要があります。
家のルーターを守る7つのチェック項目
以下は一般家庭で実行しやすい順に整理した点検手順です。機種や契約によって画面の項目が異なるため、各メーカー・通信事業者の公式説明書に沿って操作してください。
① メーカー名と型番を確認する
まず本体の底面や背面に貼られたラベルを確認しましょう。メーカー名と型番が分かれば、公式のサポートページで更新状況を調べられます。
ただし、ラベルにはWi-Fiの初期パスワードや管理画面へのログイン情報が記載されている場合もあります。写真をSNSへ投稿したり、他人に送ったりしないよう注意してください。
② サポートが続いているか確認する
メーカーの公式サポートページで、ファームウェア配布履歴や製品のサポート終了案内を確認してください。「販売終了」と「セキュリティサポート終了」は同じ意味とは限りません。
型番が似た別機種用のファームウェアを入れると故障につながるおそれがあります。更新ファイルは必ず正しい型番に対応するものを利用しましょう。
③ ファームウェアを最新にする
対応機種なら管理画面や公式アプリから現在のバージョンを確認し、提供されているセキュリティ更新を適用しましょう。自動更新機能がある場合は、設定と適用状況を確認してください。
更新中に電源を切ると不具合が生じるおそれがあります。メーカーの手順どおりに作業してください。通信事業者から借りている機器は、利用者が更新してよいのか、事業者が遠隔更新するのかを確認します。
④ 管理者パスワードを初期設定のままにしない
ルーターの「管理者パスワード」と「Wi-Fi接続用パスワード」は別である場合があります。管理画面に入るためのパスワードが初期設定のままなら、メーカーの案内に従って変更しましょう。
長く推測されにくいパスワードを設定し、別サービスと使い回さないことが基本です。管理用のID・パスワードを忘れると再設定が必要になるため、安全に保管してください。
⑤ Wi-Fiの暗号化設定を確認する
家庭内のWi-Fiでは、機種が対応する安全な暗号化方式を利用しましょう。WPA3が利用可能であれば検討し、古い機器との互換性などでWPA2を使う場合は、メーカーが推奨する設定を選んでください。
「パスワードを設定しているから安全」とは限らず、古い暗号化方式や弱いパスワードは見直しの対象です。設定を変更すると一時的にスマホや家電が接続できなくなることがあるので、再接続の準備をしてから操作してください。
⑥ 見覚えのないVPN・DDNS・遠隔管理の設定を確認する
ここは警察庁の注意喚起でとくに重要な部分です。ルーター管理画面に、知らないVPNアカウントやDDNS設定、インターネット側から管理画面へ接続できる設定が追加されていないか確認しましょう。
VPNとは通信経路を暗号化して接続する仕組み、DDNSとは変化するIPアドレスでも機器へアクセスしやすくする仕組みです。いずれもそれ自体が悪い機能ではありません。ただし、利用者が設定した覚えがないのに有効になっている場合は注意が必要です。
知らない設定が見つかった際は、操作を続ける前にメーカーや通信事業者へ相談してください。警察庁は必要に応じてルーターを初期化し、更新と強い管理者パスワードの設定を行うよう案内しています。ただし、初期化するとインターネット接続情報や自宅の設定が消える場合があるため、契約先の手順を確認せず実行しないでください。
⑦ 接続機器と利用状況を定期的に確認する
家庭用ルーターの管理アプリや管理画面で、接続中の機器一覧が見られる場合があります。自宅にない機器の名前が表示されていないか、普段使わない設定が増えていないかを確認しましょう。
機器名は自動生成されることがあり、知らない名前があるだけで即不正アクセスだとは限りません。スマート家電や家族のスマホなどと照合し、不明点はメーカーのサポート情報で調べてください。
これらの点検は一度だけで終わりではありません。定期的に更新情報を確かめるだけでも、長く放置するリスクを下げられます。
ルーターを買い換えるべきかの判断表
| 現在の状態 | 考え方 |
|---|---|
| 最新の更新が提供され、正常動作している | 公式の更新を適用しながら継続利用を検討 |
| 更新が長期間ないがサポート状況は不明 | 型番からメーカーに確認 |
| セキュリティサポート終了が確認できた | 買い換えを優先的に検討 |
| 不審なVPN・遠隔管理設定がある | 安全な端末から事業者へ相談し、必要な修復手順を確認 |
| 通信会社から借りている機器 | 勝手な改造や廃棄をせず、交換・更新の窓口を確認 |
ルーターを買い換えることだけが目的ではありません。 サポートが続いている機器を適切に設定・更新することも大切です。高額な最新機種が必ず必要だとは限らないため、自宅の回線速度、部屋の広さ、利用する端末、セキュリティ更新の提供状況を比べましょう。
購入費用よりも「安全に使える期間」を意識する
資産形成ナビの読者にとって、ルーターの買い換えは家計の支出でもあります。安い機器を短期間で何度も買い換えるより、必要な機能と更新サポートがある機種を選んだほうが結果的に管理しやすい場合があります。
例えば仮に12,000円のルーターを4年間使用すると、単純計算では月250円相当です。これは説明用の計算例で、特定商品の価格やメーカーのサポート期間を示すものではありません。サポート年数は機種ごとに異なるため、購入前に確認してください。
一方、通信会社がルーターを提供・管理している場合は、新しい機器を購入せずに交換や更新で対応できることもあります。まず現在の機器と契約条件を調べることで、不要な出費を避けられます。
PHPの更新とルーターの更新、誰が何を担当する?
今回のニュースは、一見するとPHPとWi-Fiルーターという別の話題ですが、どちらも更新責任の所在を知ることが重要です。
| 対象 | 主に対応する人 | 最初に確認すること |
|---|---|---|
| 企業サイトのPHP | Webサイト運営者・サーバー管理者 | 利用バージョン・提供元の修正パッチ |
| レンタルサーバー上のPHP | 契約内容に応じて利用者または事業者 | ホスティング会社の更新・停止案内 |
| 家庭用Wi-Fiルーター | 所有者・管理者 | 型番・サポート・ファームウェア |
| 通信事業者貸与ルーター | 契約上の管理者・提供事業者 | 更新・交換の公式窓口 |
| 一般のWebサービス利用者 | 利用者 | 公式メンテナンス案内・偽メール対策 |
ここで「自分のブログもPHPが使われているのか」と心配な人もいるでしょう。PHPを使用するサイトもあれば、別の技術で作られたサイトもあります。WordPressだからすべてのサイトが同時に侵害された、といった断定は誤りです。
また、当サイト「資産形成ナビ」はAstroとCloudflare Pagesで構築したメディアです。当サイトの公開処理をWordPressやPHPサーバーの管理方法として説明するものではありません。 サイトごとに構成が違うので、実際の技術と契約内容を確認してください。
もし既に不正アクセスが疑われる場合は
ルーターに見覚えのない設定がある、銀行や証券口座に身に覚えのない取引がある、Webサイトの管理者アカウントに不審なログイン履歴がある場合は、それぞれの事案に対応した相談が必要です。
まず、安易に不審な案内リンクを開かないでください。金融取引に問題があれば、正規の金融機関へ早急に連絡します。ルーターに問題があるなら、メーカーや通信事業者の正式サポートに確認してください。事業者側でシステム侵害が疑われるときは、ログを残して専門家やインシデント対応窓口へ相談します。
警察庁が公表した家庭用ルーターの不正利用の注意喚起では、知らない設定を確認し、必要に応じた初期化・更新・パスワード変更が示されています。しかし、不審な設定があるからといってすぐ自分で全機器を初期化すると、状況の確認や復旧が難しくなる場合があります。慌てず、事業者の指示で安全に対処しましょう。
また、メンテナンスやセキュリティを口実に「このアプリをインストールしてください」「サポート費用を先に払ってください」と言われた場合は、その案内が本当に公式かを調べる必要があります。
よくある質問
Q.PHPの脆弱性で、利用中のすべてのWebサイトが危険なのですか?
いいえ。PHPを使用しているか、影響を受ける構成か、パッチ適用や事業者の対策が済んでいるかによって状況は異なります。利用しているサービスの公式発表を確認してください。
Q.サイトが緊急メンテナンス中なら、個人情報が漏れたということですか?
必ずしもそうではありません。予防的な停止や修正版の適用の場合もあります。実際に情報漏えいがあったかどうかは、事業者の調査結果と発表内容で判断してください。
Q.PHPの修正版はもう公開されていますか?
2026年10月21日に、PHP公式は8.5.12、8.4.27、8.3.36、8.2.35を公開しています。導入する版はサーバー構成や配布元によって異なるため、運営者は公式の手順を確認してください。
Q.家のルーターが5年以上前の製品なら、必ず買い換えですか?
使用年数だけでは判断できません。まず型番からメーカーのサポート状況と更新提供の有無を確認してください。セキュリティ更新が終了している場合は買い換えを優先的に検討しましょう。
Q.Wi-Fiのパスワードだけ変えれば安全ですか?
Wi-Fi接続用パスワードに加えて、管理者パスワード、ファームウェア、遠隔管理やVPNの設定なども確認する必要があります。管理者用パスワードが初期設定のままなら変更を検討してください。
Q.ルーターの管理画面で見覚えのないVPN設定を見つけました。
すぐに信頼できる手順で確認してください。メーカーや通信事業者のサポートに相談し、必要に応じて初期化、更新、パスワード変更を行います。初期化で接続設定が消える場合があるため、手順を確認する前に操作しないようにしましょう。
Q.自分でルーターを更新するのが難しい場合はどうすればいいですか?
契約している通信事業者やメーカーの公式サポートに相談してください。貸与機器なら事業者が更新・交換を担当する場合があります。偽の技術サポートに誘導されないよう、連絡先は請求書・公式サイト等から確認しましょう。
まとめ|サービスが止まった理由を知り、家の通信機器も点検しよう
今回のPHPの重大な脆弱性では、多くのサービスが安全確保のため緊急メンテナンスを行いました。PHP公式は修正版を公開しており、運営者は自分の構成に合った更新を実施することが重要です。利用者は公式情報を確認し、復旧を装う偽サイトや偽メールに警戒しましょう。
同時に、家庭で使っているルーターも一度点検する価値があります。型番を調べ、サポートが続いているか、ファームウェアを更新できるか、知らない設定が増えていないかを確認してください。
今日やるなら、まず自宅のWi-Fiルーターの型番を確認すること。 そこからメーカーの更新情報へ進めば、不要な買い換えも避けながら安全性を考えられます。お金を守るうえでも、デジタルサービスを安全に使う知識は欠かせません。
関連記事
参考資料・確認日
以下の情報は2026年10月22日に確認したものです。脆弱性や製品のサポート状況は更新される場合があります。個別のサービス、サーバー、ルーターの最新情報は提供元の公式サイトを優先してください。
- PHP開発チーム「Critical remote code execution vulnerabilities, update now」(2026年10月21日):https://www.php.net/
- PHP開発チーム「Supported Versions」:https://www.php.net/supported-versions.php
- IPA「PHPのセキュリティリリース公開予定について」(2026年10月21日):https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
- 大阪府「緊急メンテナンスのお知らせ(検索機能の一部停止)」(2026年10月22日):https://www.pref.osaka.lg.jp/o070050/koho/information/20261022phpmaintenance.html
- 警察庁「家庭用ルーターの不正利用に関する注意喚起について」(2023年3月28日):https://www.npa.go.jp/bureau/cyber/pdf/20230328_press.pdf
- ENISAほか「Joint statement on critical PHP vulnerabilities」(2026年10月21日):https://www.enisa.europa.eu/news/joint-statement-on-critical-php-vulnerabilities
- 対象YouTubeライブ: https://www.youtube.com/watch?v=a59yB8UqRFg
※本稿は動画の逐語要約ではなく、確認できたタイトルと公的・公式情報から再構成した独立記事です。配信者の未確認発言は再現していません。資産形成ナビはリベ大・リベシティの非公式メディアです。