結論|GMOの新たな発表と「個人がすること」を分けて考える
今回のYouTubeライブのタイトルには、「世界中がセキュリティで軽いパニック」「GMO身代金要求」「個人で出来るセキュリティ対策」というテーマが掲げられています。セキュリティニュースが相次ぐと「自分の銀行口座も危ないのでは」と心配になりますが、重要なのは事実を確認し、影響を受けるサービスに応じて行動することです。
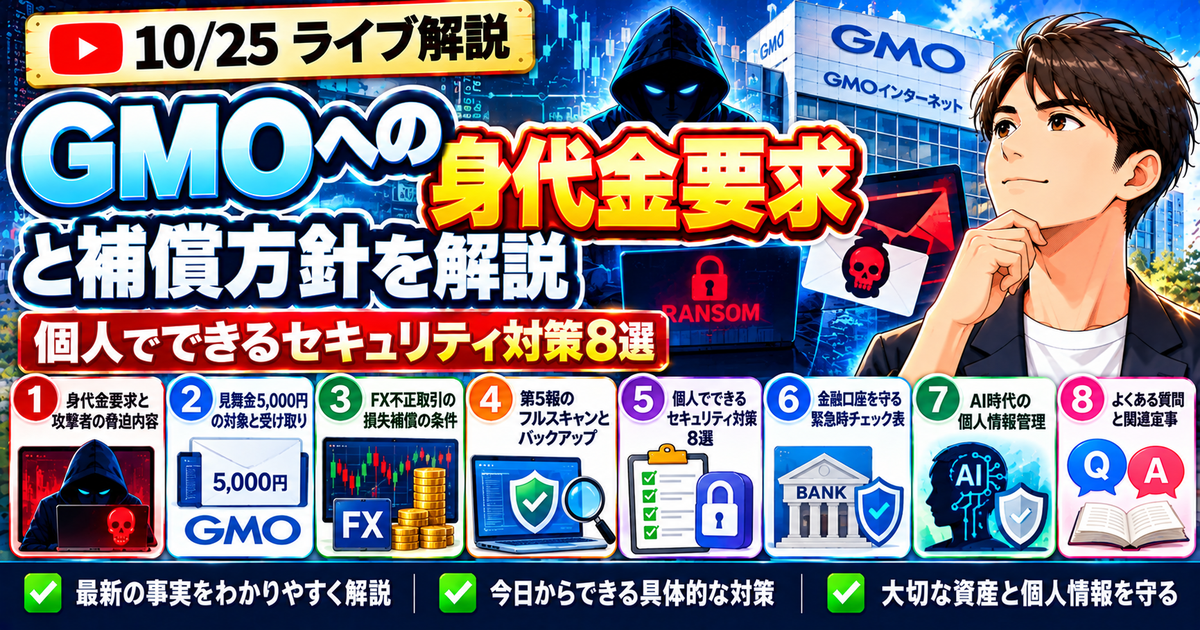
GMOインターネットは2026年10月24日、お名前.com デスクトップクラウドへの不正アクセスについて第4報・第5報を公表しました。第4報では攻撃者とみられる者から金銭を要求されたことに加え、見舞金や不正取引の損失補償について説明。第5報では端末のウイルス対策ソフトによるフルスキャンとデータのバックアップを利用者に至急要請しています。
今回の重要ポイントは次の五つです。
- 金銭要求と「情報公開などの脅迫」が公表されました。ただし、攻撃者が予告したすべての行為が実行されたと確定したわけではありません。
- 現在の対象サービス利用者全員へ、一律5,000円の見舞金が示されました。GMOグループの全サービス利用者が対象という意味ではありません。
- 事件に起因し、調査で認められた不正取引の実現損失について、会社が補償方針を発表しました。投資で生じた損失が無条件にすべて補償されるわけではありません。
- 利用者には、安全な端末からのパスワード変更・セッション切断に加えて、PCなどのフルスキャンとバックアップが求められています。
- 対象外の一般利用者も、パスワードの使い回し、偽サイト、端末の更新、金融口座の通知といった基本の点検が役立ちます。
本記事は、ライブのタイトル・概要欄とGMOインターネット第4・第5報、警察庁、IPAの公式資料を基に再構成した独自解説です。動画の日本語字幕・自動字幕は取得できなかったため、配信内の具体的な発言や雑談内容を推測して再現するものではありません。
資産形成ナビは個人運営の非公式メディアであり、リベ大・リベシティ・配信者の公式サイトではありません。
GMOの身代金要求|第4報で判明したこと
今回の対象となっているのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。自宅や職場のパソコンとは別に、クラウド上のWindows環境を使用できるサービスで、FXの自動売買ツールなどを動かす目的でも利用されています。
GMOインターネットの第4報(2026年10月24日11時50分時点)では、システムにセキュリティ上の問題があり、不正アクセスと利用者情報の外部持ち出しが確認されたと説明しています。第三者がログイン情報などを取得し、取引口座で身に覚えのない操作が行われたとする利用者からの報告も寄せられています。
同社は、攻撃者とみられる者から金銭を要求され、応じなければ情報を公開するなどと脅迫されていると明らかにしました。
攻撃者が示した三つの脅し
公式発表では、おおむね次のような要求・脅迫が挙げられています。
| 脅迫として伝えられた内容 | 正しく理解しておきたい点 |
|---|---|
| 国内外70超の証券会社・FX会社等の取引口座への不正操作継続 | 攻撃者が示した脅迫の内容であり、70社すべてに不正操作が成功した証拠ではない |
| サービスや接続した利用者PCの情報公開、ランサムウェア攻撃 | 今後の攻撃を示唆する脅迫。利用者の全端末で暗号化被害が確認されたわけではない |
| GMOのシステム・運用体制に関する情報公開 | 公開されると主張する情報の真偽には注意が必要 |
同社は攻撃者の要求に応じない方針を示し、通信記録等を警察へ提出したと公表しています。身代金を支払っても、流出した情報の削除や将来の悪用停止が保証されないという考え方です。
ここで注意したいのは、金銭要求があったことと、ランサムウェアによって全端末のデータが暗号化されたことは同義ではないということです。攻撃者が「情報を公開する」「ランサムウェアで攻撃する」と脅す場合もあり、確認された被害と今後起きるかもしれない被害は区別して報道を読みましょう。
参照:GMOインターネット「第4報:お見舞金・損失補償・脅迫への対応」
GMOが示した見舞金5,000円と不正取引の補償
被害のニュースに続いて気になるのが「補償は受けられるのか」という点でしょう。第4報では、見舞金と不正取引による損失の補償が、それぞれ別の措置として公表されています。
見舞金5,000円の対象
GMOは、発表時点で「お名前.com デスクトップクラウド」を利用しているすべての顧客へ、金銭的被害の有無を問わず一律5,000円を支払う方針です。
- 対象は指定されたデスクトップクラウドサービスの現在の利用者です。
- GMOクリック証券、GMOインターネットのドメイン事業など、GMOと名の付く全サービスの利用者が一律対象になるわけではありません。
- 受け取り手続き・支払い時期については、2026年10月30日(金)23時59分までに登録メールアドレスへ通知すると案内されています。
- メールが届いたからといって本文中のリンクを無条件に開かず、サービスの公式ページでも確認してください。
以前紹介したタイムズカーの「3,000円相当のお見舞い」と今回のGMOの「5,000円」は別会社・別事件・別対象者の対応です。ニュースに出てくる金額を混同しないようにしましょう。
FXなどの損失は「調査で認定された不正取引」が条件
GMOは、本件不正アクセスに起因して本人の意思によらず行われた取引がある場合、調査によって因果関係が認められた実現損失を補償すると発表しました。
| 費用・損失の種類 | 第4報の方針 |
|---|---|
| 本件による不正取引で確定した差損 | 調査で認められれば対象 |
| 上記不正取引に付随する手数料等 | 調査で認められれば対象 |
| 通常の相場変動による損失 | 対象外 |
| 本来得られたかもしれない利益 | 対象外 |
| その他の間接的損害 | 対象外 |
例えば自動売買を普段から実行していた人の口座で損失が出たとしても、その金額がすべて今回の侵害によるとは限りません。GMOは取引記録、アクセス記録などを基に判断し、必要に応じて利用者へ追加資料を求めると説明しています。
見舞金5,000円を受け取れたかどうかと、不正取引損失が認定されるかどうかも別の話です。被害が疑われる人は、取引会社の約定履歴・注文番号・残高推移・サポートとのやり取りを保管し、正規の窓口で確認しましょう。
代替サービス6か月無料という対応も
GMOは侵害された旧基盤をそのまま再開するのではなく、安全性を確認した独立基盤上の代替サービスへ希望者を案内し、移行後の6か月間を無償とする方針を示しています。
ただし、手続きや提供開始時期、無料期間終了後の料金・契約条件については案内待ちとされています。利用者の同意なく自動的に移行するものではありません。乗り換えを判断する前に、使っている取引ツールが動くか、設定移行はどうなるか、無料期間終了後の料金はいくらかを確認しましょう。
第5報で「フルスキャンとバックアップ」を急いで求めた理由
第5報(2026年10月24日15時時点)では、GMOは利用者自身のPC・スマートフォンなどについて、ウイルス対策ソフトによるフルスキャンと、データのバックアップを至急行うよう求めています。
これは、利用者の端末への影響を含め調査を続けるなかで、二次被害を防ぐための予防的措置です。「全利用者のPCが感染した」と確定したという意味ではありません。
対象サービス利用者が確認したい順番
- 取引口座を扱うFX会社・証券会社の正規サイトで、身に覚えのない注文・約定・残高変化がないか確認する。
- 影響を受けたクラウドとは別の安全な端末から、クラウドに保存していた取引口座のパスワードを変更する。
- ログイン中のセッションを切断し、サービス側に全端末ログアウト等の機能があれば利用する。
- 本人のPC・スマートフォンのOSと保護ソフトを更新し、正規のウイルス対策機能でフルスキャンを行う。
- 重要な写真、書類、事業データなどを、必要に応じてオフラインの媒体も利用してバックアップする。
- 不審な取引や警告が出た場合は、画面や履歴を保存して、正規窓口へ相談する。
バックアップ時には、不審なプログラムをそのまま新しい端末へ復元しないようにするなどの注意が必要です。感染が疑われる機器を継続利用して取引口座へアクセスせず、安全な端末からの対応や専門窓口への相談を優先してください。
参照:GMOインターネット「第5報:端末の確認とバックアップのお願い」
個人でできるセキュリティ対策8選
GMOの対象サービスを利用していない人でも、お金・個人情報を守るために日頃の設定を点検する意味があります。ここでは金融庁や警察庁、IPAの注意喚起と整合する実践策を八つに整理しました。
① パスワードをサービスごとに分ける
同じパスワードをメール・通販・銀行・証券口座などに使い回すと、一か所で漏えいした認証情報が別のサービスへ悪用される危険があります。可能な限り長く、推測されにくい異なるパスワードを設定しましょう。
パスワード管理アプリを使う場合は、サービス自体のマスターパスワードや認証方法も守ることが重要です。管理アプリのデータをむやみにメールやチャットに貼り付けず、復旧用情報も安全に保管しましょう。
なお、使い回していない強いパスワードを意味なく毎日変更すればよいというものでもありません。情報漏えいが確認されたときや、不正利用が疑われるときは速やかな変更を優先します。
② 多要素認証・パスキーを利用する
重要な金融口座やメールに対応している場合、パスワードだけに頼らない多要素認証やパスキーを活用してください。パスキーは偽サイトへの認証情報入力を防ぎやすい方式として役立ちます。
一方、ワンタイムパスワードを入力する偽サイトに誘導する「リアルタイムフィッシング」などもあるため、多要素認証を付ければ絶対に侵害されないわけではありません。自分が開始していない認証要求を承認しないことも必要です。
③ メール・SMSのリンクから急いでログインしない
「口座を凍結する」「見舞金を振り込む」「本人確認をやり直す」といった文面は、受け取った人を焦らせることがあります。
警察庁は、メールやSMSにあるリンクは偽装が難しくないとして、公式アプリや事前登録したブックマークからのアクセスを勧めています。メールの送信者名に本物の会社名が出ていても、証拠になりません。
今回のGMOの見舞金案内も、攻撃者がなりすましに利用するおそれを想定し、手続き前に正式な案内と照合してください。
④ OS・アプリ・ルーターの更新を続ける
Windows、macOS、iPhone、Android、ブラウザー、スマートフォンアプリなどは、サポートされているバージョンへ更新します。更新には新機能だけでなく、セキュリティ上の弱点を修正する目的もあります。
家庭用Wi-Fiルーターも、メーカーが配布するファームウェアを確認しましょう。サポートが終わり更新を受けられない機器は、買い換えを検討する必要があります。機種によって設定手順が違うため、非公式なファームウェアや不審な更新通知には注意してください。
⑤ 銀行・証券・カードの取引通知を設定する
セキュリティ対策には、侵入されないための仕組みだけでなく、侵入されたとき早く気付く仕組みも必要です。
銀行の振込・出金通知、証券のログイン・約定通知、カードの利用通知など、提供される設定を確認してください。通知が届いた際、身に覚えのない取引なら、公式アプリ・公式の問い合わせ窓口から状況を確かめましょう。
「通知が来なければ絶対安全」という意味ではありません。月に一度は自分で明細や残高を確認して、知らない請求や誤った重複計上がないかを点検するとよいでしょう。
⑥ 重要データのバックアップを分けて保管する
写真、確定申告資料、仕事の契約書、家計データなど、なくなると困る情報は保護対象です。PC内にある原本と同じ機器へ一つコピーしただけでは、故障やランサムウェアの被害で両方失うことがあります。
外付けストレージを使用する場合は、バックアップが終わったら安全に取り外し、普段は接続しっぱなしにしない方法が考えられます。クラウドバックアップでも、誤削除の復元履歴やアカウントの保護が重要です。
IPAはランサムウェア対策資料で、復旧可能なバックアップの確保と、ネットワークから切り離す保管などを解説しています。実際に復元できるかを定期的に確認しましょう。
⑦ 外部サービスやAIとの連携権限を見直す
生成AIや自動化サービス、FXの自動売買VPS、家計簿連携、クラウドストレージなど、仕事と家計を便利にする外部サービスは増えています。
ただし、便利だからといって「すべてのファイルを読む」「全アカウントへアクセスする」といった権限が必ず必要とは限りません。利用中の連携先・保存済み認証情報・使用していないアプリを定期的に棚卸しして、不要な権限を解除しましょう。
特に取引先や顧客の個人情報を取り扱う場合、本人の許可なく外部AIへデータを送信しないことも重要です。社内ルールや委託契約に応じたアクセス管理が必要です。
⑧ 被害時の相談先をあらかじめ把握する
もし不正取引が起きたら、事業者の正式窓口へ連絡して口座の保護を優先します。自分で焦って何度もログインし直すより、担当窓口の手順に従ったほうが状況を悪化させにくい場合があります。
警察庁はサイバー事案の相談・通報窓口を案内しています。またIPAにも情報セキュリティ安心相談窓口があり、一般的な対処について相談できます。
被害を申告するためには、メールや取引履歴、アクセス記録、問い合わせ日時などを保存しておくことが役立ちます。ただし、感染が疑われる端末を調査なしに操作・初期化すると、状況の把握が難しくなる場合があります。被害が進行している場合は、安全な別端末から専門窓口へ連絡してください。
「よくある勘違い」を整理|対策していても万能ではない
セキュリティの強化という言葉には、「これさえすれば安心」という思い込みがつきものです。しかし攻撃の手口が変われば、一つの対策では十分でないこともあります。
| よくある思い込み | 実際に意識したいこと |
|---|---|
| ウイルス対策ソフトがあるから何も問題ない | 定義ファイル更新、OSの修正、怪しい連絡への対処も必要 |
| 二段階認証を付けたら絶対に安全 | 本人を装う承認要求やリアルタイムフィッシングにも警戒 |
| httpsの鍵マークがあるサイトはすべて本物 | 暗号化された偽サイトもあるため、URL・アクセス経路を確認 |
| 高価なセキュリティ製品ほど安心 | 使い方とサポート、必要な機能を比較し、まず基本対策 |
| クラウドに入れておけばバックアップ不要 | 削除・同期・アカウント侵害などに備え、復元可能性を確認 |
| パスワードを変えれば被害調査は終わる | 不正取引履歴、ログインセッション、端末、連携先を確認 |
| セキュリティ被害のニュースを見たら全口座を解約 | 自分が利用するサービスの影響範囲を公式発表で確認 |
「何が危険か分からないから新しいソフトを大量に入れる」という行動も、操作が複雑になったり、偽ソフトを導入したりする原因になり得ます。まず今ある機器・アカウントを正しく管理することから始めましょう。
金融口座を守るための緊急時チェック表
FXや証券取引だけでなく、ネット銀行・ネット通販などの不審な動きを見つけた際にも、状況に合わせた対応が必要です。
| 気付いたこと | 最初の対応 | 次にすること |
|---|---|---|
| 使い回しパスワードが漏れた可能性 | 安全な端末で該当サービスの認証情報変更 | 同じパスワードの別アカウントを点検 |
| 身に覚えのない約定や出金 | 正規の取引事業者へ至急連絡 | 約定履歴・通知・残高推移を保存 |
| 不審な多要素認証の承認要求 | 承認しない | 公式アプリでログイン状況を点検 |
| 不明なウイルス警告・不審な動作 | 警告内の電話番号へかけない | 正規の保護機能と専門サポートへ相談 |
| バックアップがなくデータが不安 | 安全なデータから復旧可能なコピーを確保 | オフライン保管と復元の検証 |
| GMOデスクトップクラウドを利用中 | GMOの第4・第5報を確認 | 別端末からパスワード変更・セッション切断等 |
特にGMOの対象サービスについては、公式第5報にある対応依頼を優先してください。一般的な「セキュリティ対策8選」よりも、今、自分に起きている可能性のある不正取引の停止と保全を先に行うべき場合があります。
予算を増やさずに始められる三つのこと
家計の観点では、セキュリティ対策も費用対効果が重要です。高額な保護ソフトや機器を急いで買う前に、まず次を試してみましょう。
第一に、標準の更新機能を使うこと。 対応機器であればOSやブラウザー、ルーターの公式アップデートを適用できます。
第二に、アカウントの基本設定を見直すこと。 パスワードの使い回しをなくし、多要素認証やパスキーを有効にして、不審なログイン通知を設定します。製品によっては追加費用なく利用できます。
第三に、バックアップの状態を確認すること。 すでに使っている正規のクラウドサービスや外付け媒体があれば、データの保管先と復元方法を整理します。利用中サービスの無料容量や有料条件、データの重要性も確認してください。
もちろんサポートが終了した機器は、安全に利用し続けるために買い換えが必要な場合があります。「一円も使わず絶対に安全にする」ということではなく、支出の前に必要な対策を整理して優先順位を付けるという考え方です。
よくある質問
Q.GMOに身代金を要求した犯人の要求に応じるのですか?
GMOインターネットは2026年10月24日の第4報で、攻撃者からの金銭要求には応じない方針を示しています。支払っても情報の削除や悪用防止が保証されないためと説明しています。
Q.GMOの見舞金5,000円は誰でももらえますか?
いいえ。2026年10月24日時点の発表では、対象は現在「お名前.com デスクトップクラウド」を利用している顧客です。GMOの他サービスや金融機関を利用しているだけで一律対象になるわけではありません。
Q.見舞金の申込みはいつまでにすればよいですか?
GMOは受け取り手続き等の案内を2026年10月30日(金)23時59分までに登録メールへ知らせるとしています。10月30日を申請締切日と公表したわけではありません。 最新案内と正式な手続きを確認してください。
Q.自動売買で出た損失は必ず全額補償されますか?
いいえ。補償対象は、調査の結果、今回の不正アクセスに起因する不正取引と認められた実現損失などです。通常の相場変動による損失や、得られたはずの利益は対象外とされています。
Q.犯人が70以上の証券・FX会社へ攻撃したことは確定していますか?
第4報では70超の証券会社・FX会社等に開設された口座への不正操作の継続が攻撃者の脅迫内容として伝えられています。70社以上すべてに侵害が成功したという確認情報と同一視しないでください。
Q.GMOを使っていない人も今すぐパソコンを初期化すべきですか?
今回のニュースだけを理由に、すべてのPCを初期化する必要があるとはいえません。自分が利用するサービスと不審な動作の有無を確認し、普段の更新・認証・バックアップを点検することが先です。不正アクセスが疑われるときは専門窓口へ相談してください。
Q.二段階認証を利用していればフィッシングには遭いませんか?
二段階認証は重要な防御策ですが、偽サイトへ認証コードを入力させたり、本人が承認してしまったりする攻撃もあります。公式アプリからアクセスし、身に覚えのない認証要求には応じないことも大切です。
Q.パスキーとパスワード、どちらを使うとよいですか?
サービスがパスキーに対応し、端末や復旧の管理ができるなら、有効な選択肢です。ただし利用するクラウドアカウント自体の保護、端末ロック、回復用情報も重要です。利用できないサービスでは長く使い回さないパスワードと多要素認証を組み合わせましょう。
Q.個人事業主がまず点検するべきものは?
仕事のメール、顧客情報、契約書、会計データ、金融口座、業務用クラウドや生成AI連携を優先するとよいでしょう。データにアクセスできる担当者と権限、バックアップ、送金の承認手順も確認してください。
まとめ|恐怖で判断せず、公式発表と基本対策で資産を守る
今回のGMOの事件は、クラウドサービスに保存された認証情報や取引口座が悪用されるリスク、そして金銭や情報公開の脅迫を伴うサイバー攻撃の深刻さを示しています。一方で、第4・第5報によって、見舞金、認定された不正取引の損失補償、代替サービス、利用者が行うべき予防措置など、具体的な情報も公表されました。
大切なのは、脅迫の内容と確認された被害を区別すること。 そして、GMOの対象サービス利用者であれば個別の緊急対応を優先し、それ以外の人もアカウント、端末、通知、バックアップを確実に点検することです。
今すぐ始めるなら、まずメインのメールアカウント、銀行・証券口座の認証設定を確認し、必要なバックアップの有無を見直しましょう。高額な商品を買うより前にできることは多くあります。
なお、ライブには日曜の雑談も含まれますが、字幕による内容確認ができないため、本記事では根拠を確認できたニュースと実用的な対策に絞っています。
関連記事
- GMOのFX不正取引、なりすましメール、情報漏えいの基本を解説
- PHPの緊急メンテナンスと家庭のWi-Fiルーター点検
- Claude Duetと金融セキュリティ、海外カード決済の注意点
- 情報流出とフィッシングから家計を守る方法
出典・確認日
以下は2026年10月25日現在に確認した一次資料です。GMOの補償手続き、調査結果、代替サービスの提供条件は続報により変わる場合があります。対象者は最新の公式情報をご確認ください。
- GMOインターネット「お名前.com デスクトップクラウドへのサイバー攻撃について(第4報)」(2026年10月24日11時50分時点):https://internet.gmo/news/article/249/
- GMOインターネット「被害拡大の防止のためのお客様へのお願い(第5報)」(2026年10月24日15時時点):https://internet.gmo/news/article/250/
- IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」(2026年10月9日):https://www.ipa.go.jp/security/security-alert/2026/alert20261009.html
- IPA「ランサムウェア対策特設ページ」:https://www.ipa.go.jp/security/anshin/measures/ransom_tokusetsu.html
- IPA「ランサムウェア被害から学ぶ教訓集」(2026年10月16日更新):https://www.ipa.go.jp/security/todokede/crack-virus/ransomware_lessons_learned.html
- 警察庁「フィッシング対策」:https://www.npa.go.jp/bureau/cyber/countermeasures/phishing.html
- 対象YouTubeライブ(タイトルと概要欄):https://www.youtube.com/watch?v=ldxb4-s9-0k
※本稿は動画の逐語要約ではなく、確認可能なテーマを一次資料で検証し独自に解説した記事です。事件の被害件数・金銭要求・補償対象は、確認された事実と推測・脅迫内容を分けて記載しています。特定の金融商品の購入や投資成果を保証するものではありません。